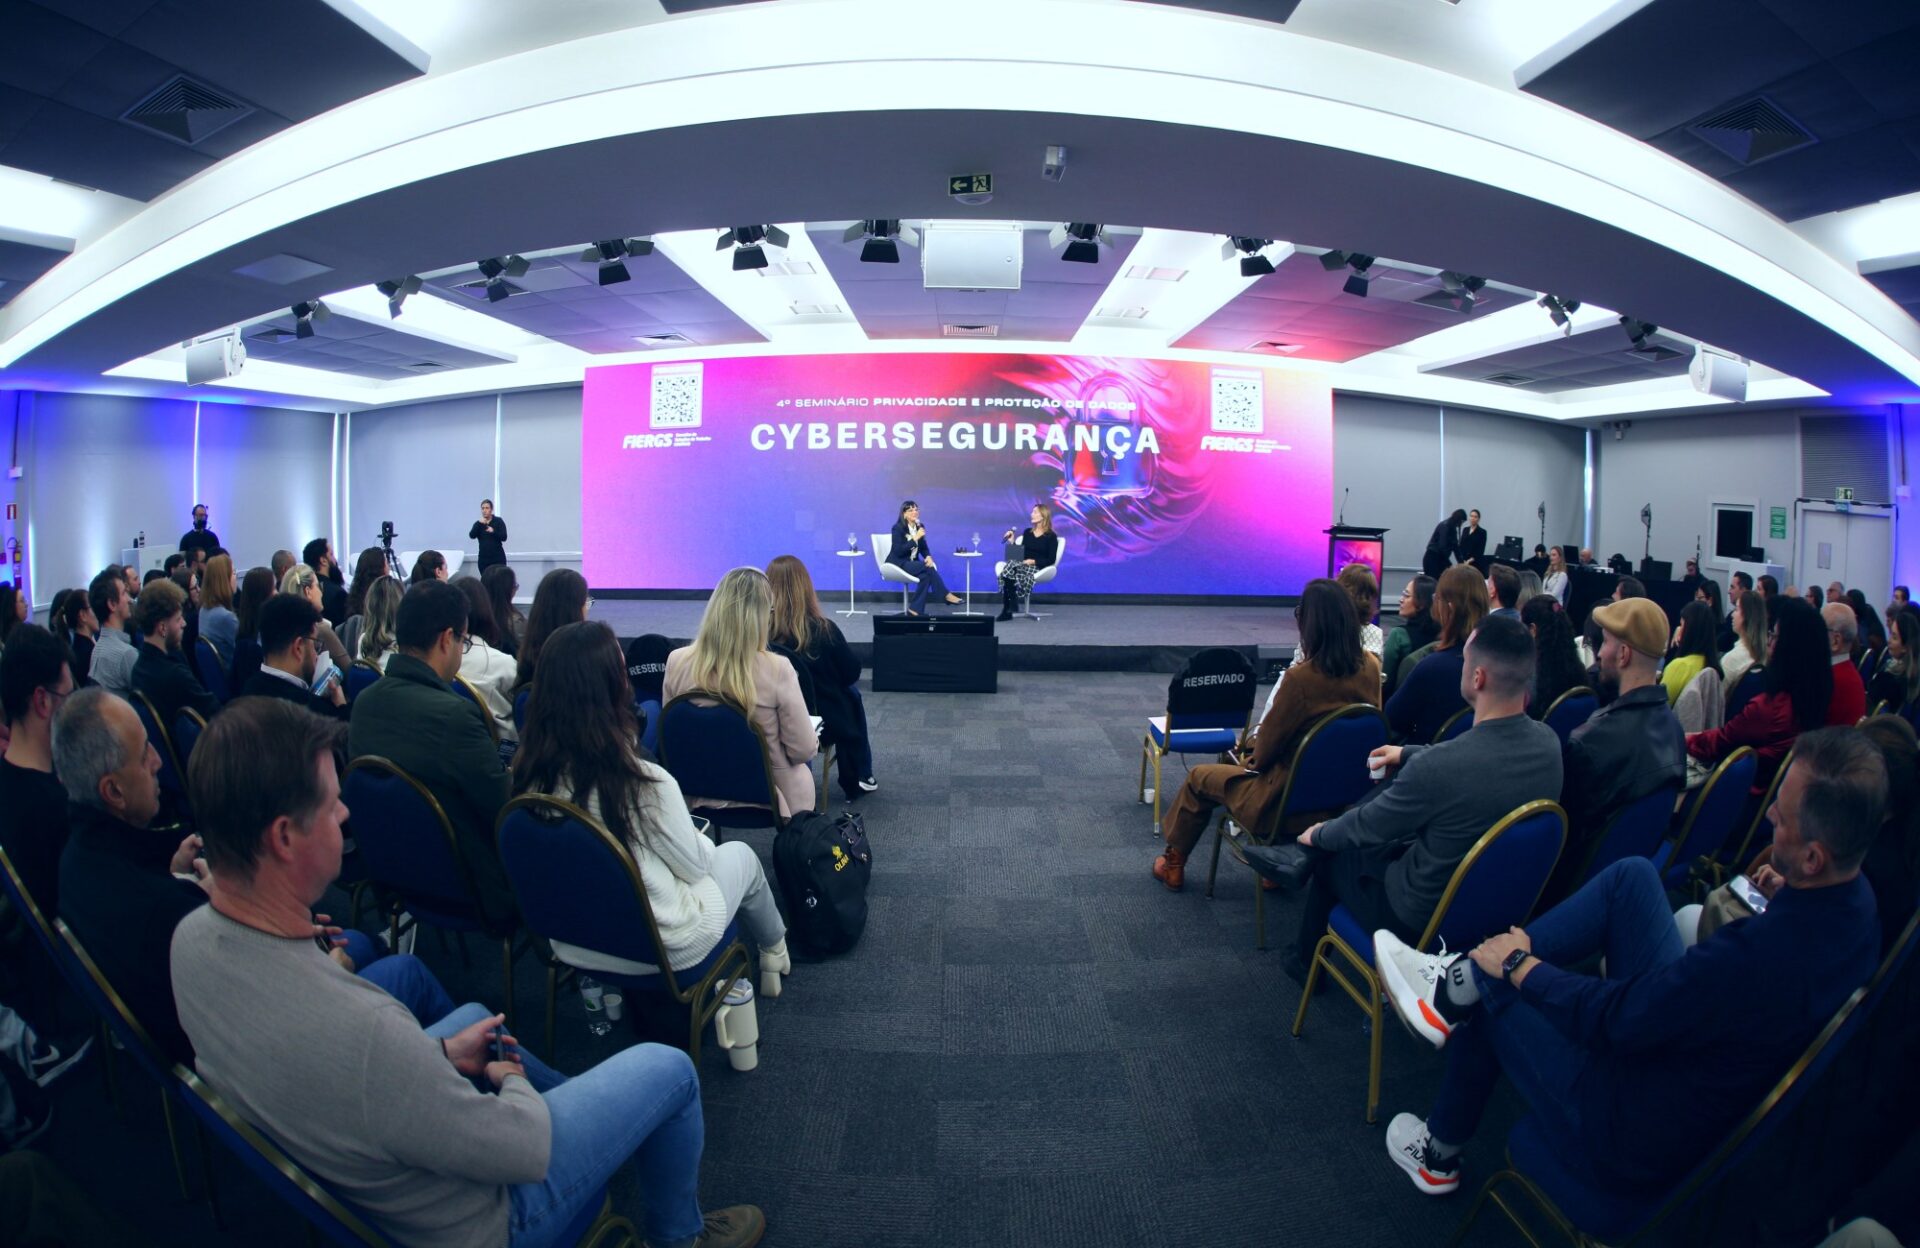
Especialistas e representantes do setor produtivo participaram da 4ª edição do Seminário de Privacidade e Proteção de Dados, realizada pelo Sistema Fiergs, por meio do Conselho de Relações do Trabalho (Contrab), nesta terça-feira (15), em Porto Alegre. Realizado na sede da entidade, o evento reuniu debates sobre inteligência artificial (IA), cibersegurança, gestão de terceiros e conformidade regulatória, com o objetivo de discutir práticas para o uso e a proteção de dados no ambiente industrial.
Na abertura, o diretor do Ciergs e coordenador do Contrab, Guilherme Scozziero, afirmou que a transformação digital amplia oportunidades de inovação e crescimento, mas também traz desafios relacionados à privacidade e à segurança da informação. “Este seminário consolida-se como um espaço essencial para o diálogo e o fortalecimento da prática de privacidade e proteção de dados no setor industrial”, expressou Scozziero.
Segundo o dirigente, o tema deixou de estar restrito às exigências legais e passou a envolver outros aspectos das organizações. “Que este seminário seja útil para que possamos seguir construindo ambientes mais seguros, éticos e transparentes, fortalecendo a confiança, a governança e a competitividade dos negócios”, afirmou Guilherme Scozziero.
Cibersegurança e direito digital
A CEO e sócia-fundadora da Peck Advogados, Patricia Peck Pinheiro, abordou os desafios relacionados à cibersegurança e ao direito digital. Especialista em proteção de dados, ela apresentou dados sobre violações de informações no Brasil e afirmou que o país enfrenta um cenário que definiu como “apagão de cibersegurança”.
De acordo com Patricia, as violações de dados mais que dobraram no Brasil com o avanço da inteligência artificial. Entre as empresas mais afetadas, o volume chegou a 206 incidentes por semana.
Nesse contexto, a especialista defendeu a aplicação de regras “de baixo para cima”, com decisões tomadas a partir da base de uso das ferramentas. Segundo Patrícia, a abordagem pode contribuir para dar maior celeridade aos processos de segurança digital e estimular a inovação. Patricia também apontou a necessidade de campanhas de conscientização sobre o tema.
Inteligência artificial nas empresas
A especialista em gestão de riscos, LGPD e Segurança de Informação Thaís Carnieletto Muller e o diretor de governança e tecnologias digitais na Randoncorp, Leandro Andreatta Barros, participaram de um painel sobre os impactos da inteligência artificial na proteção de dados.
Barros apresentou o programa Brain, desenvolvido para estruturar e coordenar a utilização de IA na Randoncorp. A iniciativa tem como focos escalabilidade, proteção intelectual, monetização e ROI (retorno sobre o investimento) competitivo.
O diretor também explicou como a empresa trabalha o tema e apresentou o objetivo de operar como uma AI-datadriven enterprise até 2030. O conceito se refere a um modelo de gestão com decisões orientadas por dados, agentes integrados à operação, governança auditável e mecanismos de segurança e qualidade de dados no uso de inteligência artificial.
Thaís abordou os impactos do cenário regulatório e tecnológico para a indústria gaúcha. Segundo a especialista, o desafio passou a envolver também a identificação e o controle das ferramentas de IA utilizadas pelas empresas, dos dados enviados a essas ferramentas e dos responsáveis por seu uso. Thaís destacou a necessidade de avaliar o nível de maturidade da governança de IA dentro das organizações.
Gestão de terceiros
A programação foi encerrada com um debate sobre gestão de terceiros, com participação da supervisora de serviços e pessoas da CMPC, Flavia Skilhan Lopes, do especialista em proteção de dados pessoais Newton Moraes e do advogado e especialista em TI Reges Bronzatti.
Os participantes apresentaram experiências e práticas relacionadas à proteção de dados nas relações entre empresas e prestadores de serviços, considerando as exigências da Lei Geral de Proteção de Dados (LGPD).
Flavia destacou a necessidade de analisar as características de cada empresa para elaborar uma matriz de risco. Segundo ela, a ferramenta permite identificar fornecedores que tratam dados sensíveis da organização e orientar as medidas de gestão.
Para Bronzatti, é necessário identificar previamente quais dados serão compartilhados entre a empresa e o terceiro contratado. A partir dessa análise, seria possível classificar a relação e estabelecer o nível de risco envolvido.
Moraes, por sua vez, ressaltou a necessidade de contratos com cláusulas específicas e efetivas para regulamentar as relações entre as empresas. Segundo ele, os documentos devem ser elaborados considerando a relação entre as organizações e os dados envolvidos.
Foto: Dudu Leal/Divulgação | Fonte: Assessoria